
Sağlık Turizminde Uluslararası Hastaya Veri İhlali Nasıl Bildirilir?

Uluslararası hastaya veri ihlali ne zaman bildirilmelidir?
Sağlık Turizmi hizmetinde uluslararası hasta, kişisel verisine izinsiz erişim varsa bunu gecikmeden öğrenmelidir. Kişisel veri ihlali; verinin kaybını, yanlış kişiye açılmasını veya erişilemez hâle gelmesini kapsar. Bu olay yalnız bilgi işlem ekibinin konusu değildir. Kişinin mahremiyetini, gezi planını, kliniğe güvenini ve bir sonraki kararını etkileyebilir.
Bildirim kararı, söylentiyi kabul etmek veya tüm teknik incelemenin bitmesini beklemek arasında verilmez. Önce olayın kişisel veriyi etkileyip etkilemediği bulunur. Hangi grubun risk altında olduğu ve kişinin hemen atabileceği adımlar teyit edilir. Ardından veri koruma sorumlusu, hukuk ekibi, klinik yönetim ve bilgi güvenliği aynı kayıtla ilerler.
Türkiye'de Kişisel Verileri Koruma Kurumunun veri ihlali duyurusu, Kurula bildirim için en geç 72 saat yaklaşımını açıklar. Bu süre, ihlalin öğrenildiği anda başlar. Duyuru, etkilenen kişilere de makul olan en kısa sürede uygun yöntemle bilgi verilmesini ister.
Bu kural, herkese aynı anda genel bir e-posta gönderme emri olmaz. Olayın çapı, riskin düzeyi, kişinin ülkesi ve geçerli diğer kurallar ayrıca ele alınır.
İlk saatlerde hangi gerçekler doğrulanmalıdır?
İlk saatlerde ekip; etkilenen veri, kişi, sistem, zaman aralığı ve süren riski doğrulamalıdır. “Siber saldırı yaşandı” gibi geniş bir cümle hastaya yardımcı olmaz. Yanlış alıcıya giden randevu formu, izinsiz açılan mesaj hesabı, kayıp cihaz ve hizmet sağlayıcıdaki sızıntı aynı olay değildir.
Sağlık verisi, pasaport bilgisi, ödeme kaydı ve seyahat ayrıntısı aynı ağırlıkta değildir. Tedavi ilgisi ile seyahat tarihi birlikte açığa çıkarsa zarar daha büyük olabilir. Risk hesabı dosya sayısına göre yapılmaz. Mahremiyet kaybı, dolandırıcılık, ayrımcılık, güvenlik ve itibar etkisi birlikte ele alınır.
| Kontrol | Temel soru | Sahip | Geçiş kanıtı |
|---|---|---|---|
| Olay | Hangi sistem ve zaman aralığı etkilendi? | Bilgi güvenliği | Doğrulanmış olay kaydı |
| Hasta | Kimler ve hangi veri türleri riskte? | Veri koruma | Etkilenen kişi listesi |
| Zarar | Hasta bugün hangi riski azaltabilir? | Klinik ve hukuk | Yazılı risk değerlendirmesi |
| Bildirim | Hangi kurum ve kişiler ne zaman bilgilenecek? | Olay yöneticisi | Onaylı iletişim planı |
Veri sorumlusu, kişisel verinin neden ve nasıl işlendiğine karar veren kurumdur. Hasta yazılımı, çağrı merkezi, tercüman, transfer firması veya bulut hizmeti veri işleyen taraf olabilir. Sözleşmedeki rol, gerçek iş akışıyla karşılaştırılmalıdır. “Tedarikçi hatası” demek kurumun kişiye karşı görevini ortadan kaldırmaz.
Hasta bildirimi hangi sırayla hazırlanmalıdır?
Hasta bildirimi; teyitli olayı, kişisel riski ve atılacak ilk adımı sade dille anlatmalıdır. İlk metnin işi teknik raporu sunmak değil, belirsizliği azaltmaktır. Bilinmeyen alanlar “inceleme sürüyor” diye yazılır. Yeni bilginin ne zaman verileceği de açıklanır.
Ekip tek bir ana kayıt kullanmalıdır. Olay saati, riskteki sistem, kanıt, risk kararı, kurum bildirimi ve hasta mesajı aynı zaman çizelgesinde tutulur. Böylece Türkçe, İngilizce ve diğer diller farklı olay anlatıları üretmez.
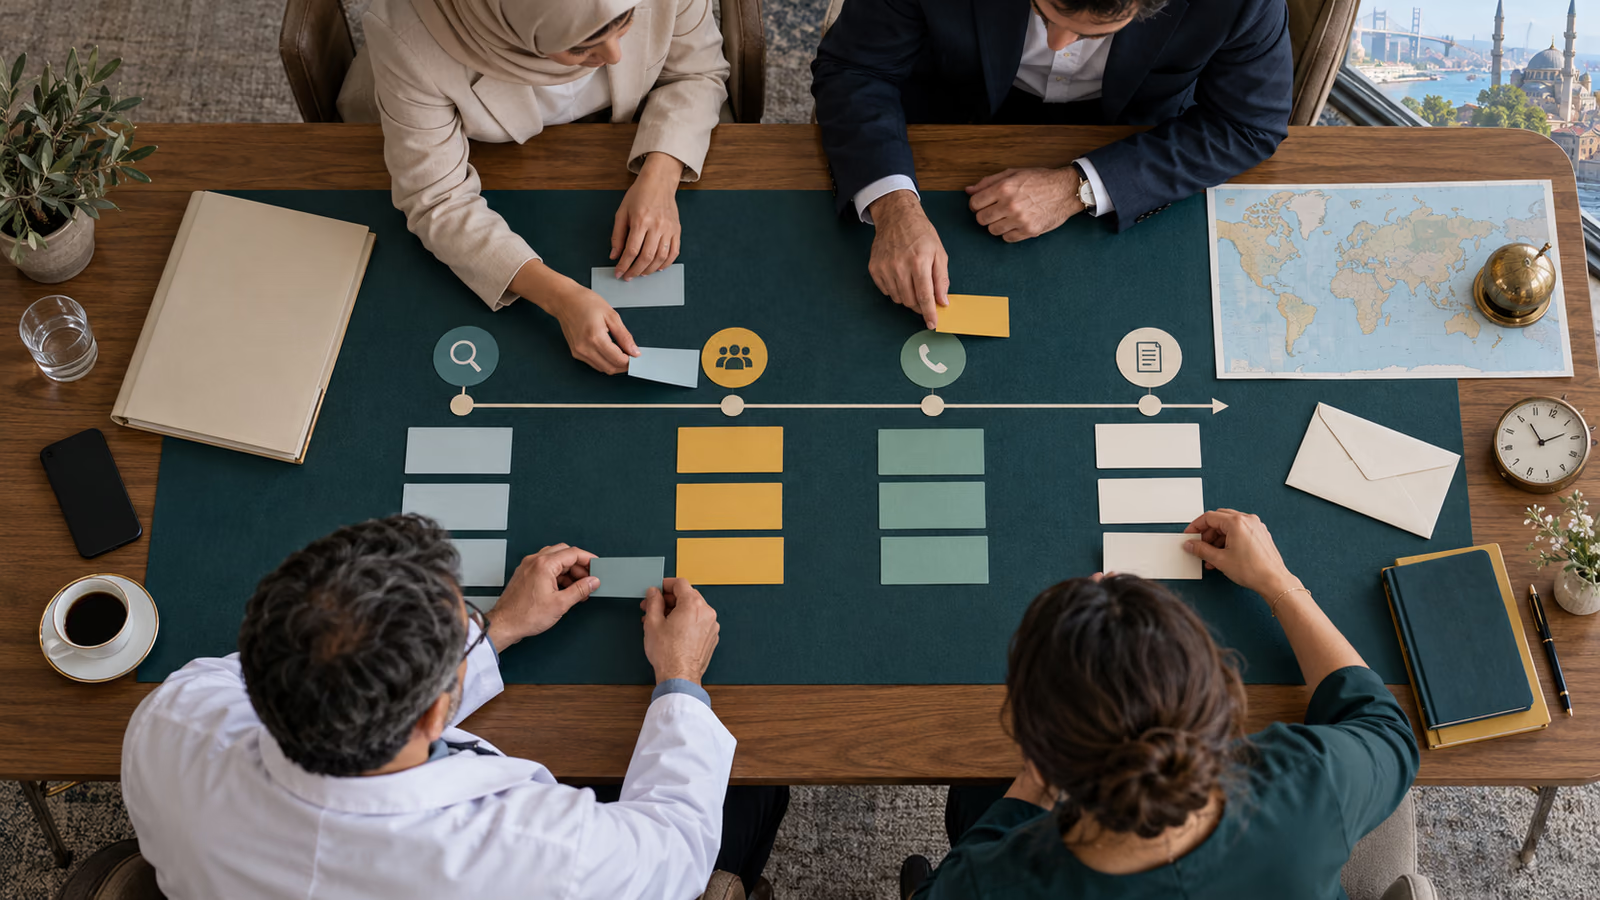
- İlk doğrulama: Olayın kişisel veri ihlali olup olmadığını, devam edip etmediğini ve acil koruma ihtiyacını belirleyin.
- Sahiplik: Olay yöneticisini, veri koruma temasını, klinik temsilciyi, hukuk onayını ve hasta iletişim sorumlusunu adlandırın.
- Hasta mesajı: Etkilenen veri türünü, olası sonucu, kurumun aldığı önlemi, hastanın yapabileceği eylemi ve güvenli temas noktasını açıklayın.
- Takip: Yeni gerçekler çıktığında aynı kanaldan tarihli güncelleme gönderin; soru, şikâyet ve kimlik doğrulama kayıtlarını koruyun.
Avrupa Veri Koruma Kurulunun kişisel veri ihlali rehberi, olayların kayıt altına alınmasını ister. Kuruma ve ilgili kişiye yapılacak bildirimler ayrı ele alınır. İki metin aynı gerçeğe dayanır, fakat aynı amaçla yazılmaz.
Çok dilli bildirim ne söylemeli, neyi söylememelidir?
Çok dilli mesaj, her dilde aynı risk sınırını ve aynı eylemi korumalıdır. Kelimesi kelimesine çeviri olmamalıdır. Kanıt yoksa “veriniz çalındı” ya da “hiçbir risk yok” denmemelidir. Teknik terim önce yalın karşılığıyla açıklanmalıdır.
Birleşik Krallık hedef pazarı için ICO'nun kişisel veri ihlali rehberi, açık dil ister. Mesaj; olayın türünü, temas noktasını, olası sonucu ve alınan önlemi anlatmalıdır. Şifre değişimi veya ödeme takibi gibi bir öneri yalnız olayla ilgiliyse verilmelidir.
İyi bir bildirimde şu unsurlar bulunur:
- Kim gönderiyor: Kurumun tam adı, doğrulanabilir alan adı ve tek olay temas noktası.
- Ne oldu: Teyit edilmiş tarih aralığı, olay türü ve etkilenen veri kategorileri.
- Ne anlama geliyor: Hastanın karşılaşabileceği somut riskler, abartmadan ve saklamadan.
- Ne yapıldı: Erişimin kesilmesi, hesap güvenliği, hizmet sağlayıcı incelemesi veya diğer gerçek önlemler.
- Hasta ne yapabilir: Olayla ilişkili, kısa ve öncelikli koruma adımları.
- Sonraki güncelleme: Yeni bilgi bekleniyorsa tarih, kanal ve sorumlu ekip.
Mesaj, olayın yükünü hastaya atmamalıdır. Tıbbi bakım ile veri şikâyeti birbirine bağlanmamalı ve sessizlik karşılığı destek sunulmamalıdır. Tedavi sürüyorsa klinik hattı ile veri ihlali hattı ayrılabilir. Fakat kişi aynı olayı iki ekibe baştan anlatmamalıdır.
Pazar ve düzenleyici sorumluluk nasıl ayrılır?
Pazar ve yasal sorumluluk, yalnız hastanın uyruğuna bakılarak ayrılmaz. Verinin nerede ve hangi hizmet için işlendiği ile kurumların rolü önemlidir. Türkiye'deki KVKK görevi ile Birleşik Krallık veya Avrupa bağlantılı görevler aynı olayda birlikte ele alınabilir.
İletişim ekibi hukuki karar vermez. Ancak karar için gereken soruları hazırlar:
- İhlal ne zaman öğrenildi ve veri sorumlusu kim?
- Hangi ülkelerdeki kişiler ve hangi veri türleri etkileniyor?
- Risk kararı hangi belgeye dayanıyor?
- Hastaya doğrudan ulaşmak güvenli mi?
Çok pazarlı sağlık iletişimi, tek bir İngilizce metni herkese göndermek değildir. FL PR'ın sağlık turizminde global iletişim yaklaşımı, hasta karar yolu ile hedef pazarı yan yana ele alır. Veri ihlalinde kanal, dil, saat farkı ve sahte mesaj riski pazara göre planlanmalıdır.
Medya ve sosyal kanallarda ne açıklanmalıdır?
Medya ve sosyal kanallarda yalnız teyitli ve özel bilgiyi saklayan sözler yer almalıdır. Bunlar hasta mesajıyla çelişmemelidir. Olay kamuya yayılmadan önce mümkünse riskteki kişilere ulaşılır. Yanlış bilgi hızla dolaşıyorsa kısa bir ara not ve resmî temas hattı verilir.
Sosyal medya yorumunda hastadan kimlik, dosya no, tedavi türü veya ekran görüntüsü istenmemelidir. “Bize özel mesaj atın” sözü tek başına yetmez. Resmî siteye bağlı güvenli bir form veya teyitli telefon no verilmelidir. Sahte hesap riski varsa kurum, hangi adresleri kullanacağını açıkça duyurur.
Kanıt: FL PR'ın Medicana global sağlık iletişimi vaka kaydı, hasta gizliliği ile kriz yönetiminin birlikte ele alındığını gösterir. Bu örnek, veri ihlalinde hukuki sonuç kanıtı değildir. İletişim sürecine dair birinci taraf bir işaret sunar.
Kurum, saldırganın iddiasını veya sözde veri sayısını teyit etmeden tekrar etmemelidir. “Hiçbir hasta etkilenmedi” sözü ancak riskteki kişiler bulunduğunda kullanılabilir. Hız değerlidir; fakat yanlış kesinlik yeni bir güven krizi yaratır.
24 ve 72 saatlik iletişim planı nasıl çalışır?
24 ve 72 saatlik plan, olayın kimin elinde olduğunu ve bilginin nasıl akacağını gösterir. İlk 24 saatte olay sınırlanır, etkilenen kişiler bulunur ve ilk mesajın teyitli özü hazırlanır. 72 saate kadar ilgili kurum bildirimleri, hasta grupları ve takip planı uzmanlarca netleştirilir.
- 0–4 saat: Olay kaydı açılır, erişim sınırlandırılır, kanıt korunur, karar yetkisi belirlenir.
- 4–12 saat: Veri ve kişi kapsamı çıkarılır, yüksek risk göstergeleri değerlendirilir, hedef pazarlar haritalanır.
- 12–24 saat: Hasta metni, çağrı merkezi yanıtı, tercümeler ve güvenli temas kanalı hazırlanır; bilinmeyenler işaretlenir.
- 24–72 saat: Yetkili kurum bildirimleri ve hasta iletişimi olay özelinde yürütülür; aşamalı bilgi gerekirse yeni tarih verilir.
- 72 saat sonrası: Güncelleme, şikâyet, sahte mesaj, medya sorusu ve kök neden düzeltmesi aynı kayıt üzerinden izlenir.
Bu plan, kişiyi 72 saat bekletmek anlamına gelmez. Hemen atılacak bir adım varsa mesaj daha erken gidebilir. Tersine, teyitsiz geniş bir listeye giden mesaj yeni bir gizlilik sorunu yaratabilir. Zaman kadar doğru alıcı ve güvenli kanal da önemlidir.
İletişim kalitesi nasıl ölçülür?
İletişim kalitesi, basında çıkan haber sayısıyla ölçülmez. Doğru bilginin doğru kişiye zamanında ulaşıp ulaşmadığına bakılır. İlk yanıt süresi, yanlış alıcı sayısı, dil bazında sorular, sahte mesaj bildirimi ve güncelleme oranı izlenebilir.
Rapor, faaliyet ile sonucu ayırmalıdır. Gönderilen e-posta ve açılan çağrı hattı faaliyettir. Hastanın talimatı anladığını gösteren teyit, yanlış bilginin azalması ve tekrar aramadan doğru ekibe ulaşması ise sonuç göstergesidir. Tıbbi bakım sonucuyla iletişim performansı arasında kanıtsız nedensellik kurulmaz.
Acıbadem global sağlık iletişimi vaka kaydı, hedef pazar ve yayın türü ayrımının ölçümde önemini gösteren birinci taraf örnektir. Veri ihlalinde de ülke, dil, kanal ve hasta grubu ayrı kohortlar olarak izlenmelidir. Tek toplam oran, en çok desteğe ihtiyaç duyan küçük grubu görünmez kılabilir.
Son incelemede ekip üç soruya cevap vermelidir:
- Hangi bilgi geç doğrulandı?
- Hangi dil veya kanal yanlış beklenti yarattı?
- Aynı olayda hasta daha erken nasıl korunur?
Cevaplar yalnız kriz dosyasını kapatmaz. Tedarikçi sözleşmesini, çalışan eğitimini, mesaj şablonunu ve hasta yolunu da düzeltir.
Sık Sorulan Sorular
Aşağıdaki yanıtlar veri ihlali sonrası uluslararası hasta bildiriminin zamanını, içeriğini ve sahipliğini doğrudan açıklar.
72 saat dolmadan hastaya bilgi vermek zorunlu mudur?
72 saat, her olayda hasta mesajı için tek bir bekleme süresi değildir. Türkiye'deki Kurul bildirimi ile kişiye bilgi verme işi ayrı ele alınır. Yüksek risk veya acil önlem varsa mesaj daha erken gidebilir.
Bütün teknik ayrıntılar bilinmeden bildirim yapılabilir mi?
Evet, ilk mesaj teyitli ana bilgilerle hazırlanabilir. Olay, riskteki veri, kurumun işi ve hastanın atacağı adım açıkça yazılır. Yeni bilginin zamanı verilir; bilinmeyen alanlar kesinmiş gibi sunulmaz.
Bildirim yalnız e-posta ile mi yapılmalıdır?
Hayır. Kanal; hastanın kayıtlı tercihi, kimlik doğrulama ihtiyacı, teslim edilebilirlik, dil ve dolandırıcılık riski dikkate alınarak seçilir. E-posta, telefon, güvenli portal veya mektup birlikte kullanılabilir; her kanal aynı olay kaydı ve doğrulanmış temas noktasıyla çalışmalıdır.
İletişim ajansı veri ihlali kararını verebilir mi?
Hayır. Bildirim yükümlülüğü ve risk kararı kurumun veri koruma sorumlusu, hukuk danışmanı ve yetkili yönetimi tarafından verilir. İletişim ekibi doğrulanmış kararı açık, çok dilli ve tutarlı bir hasta mesajına dönüştürür; kanal, medya ve takip akışını yönetir.